
Wireshark lar deg analysere trafikken inne i nettverket ditt med ulike verktøy. Hvis du vil se hva som skjer i nettverket ditt eller har problemer med nettverkstrafikk eller sidelasting, kan du bruke Wireshark. Den lar deg fange opp trafikken, slik at du kan forstå hva problemet er eller sende den til support for ytterligere hjelp. Fortsett å lese denne artikkelen, så lærer du hvordan du fanger opp http-trafikk i Wireshark.
Installerer Wireshark
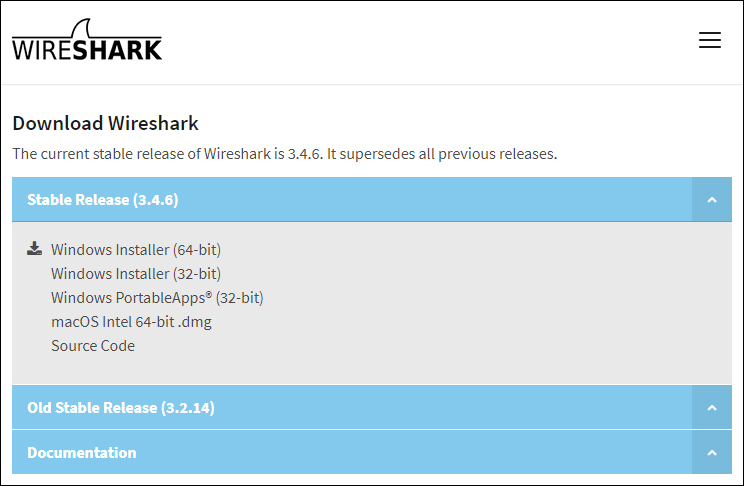
Å installere Wireshark er en enkel prosess. Det er gratisverktøy på tvers av forskjellige plattformer, og her er hvordan du kan laste ned og installere det:
Windows og Mac-brukere
- Åpne nettleseren din.
- Besøk https://www.wireshark.org/download.html .
- Velg versjonen for enheten din.
- Wireshark vil bli lastet ned til enheten din.
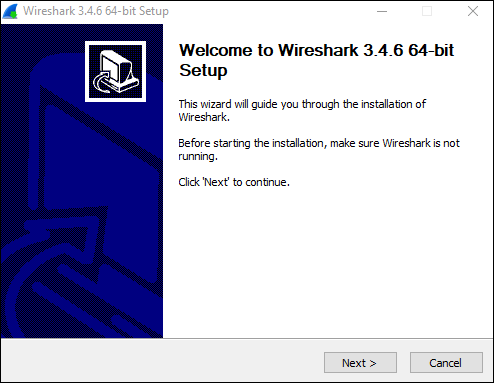
- Installer den ved å følge instruksjonene i pakken.
Linux-brukere
Hvis du er en Linux-bruker, kan du finne Wireshark i Ubuntu Software Center. Last den ned derfra og installer den i henhold til instruksjonene i pakken.

Fanger HTTP-trafikk i Wireshark
Nå som du har installert Wireshark på datamaskinen din, kan vi gå videre til å fange http-trafikk. Her er trinnene for å gjøre det:
- Åpne nettleseren din – Du kan bruke hvilken som helst nettleser.
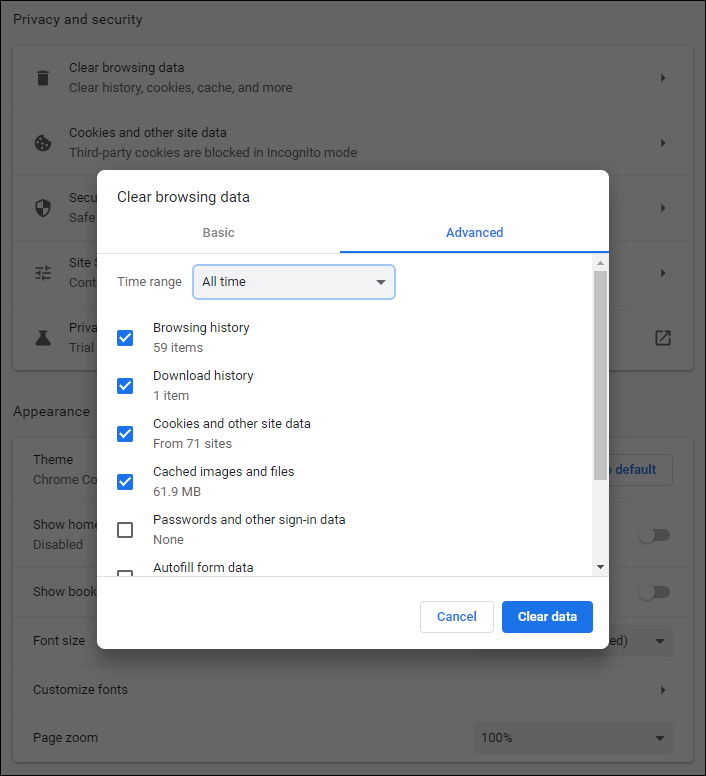
- Tøm buffer – Før du fanger trafikken, må du tømme nettleserens buffer. Du kan gjøre dette hvis du går til nettleserens innstillinger.
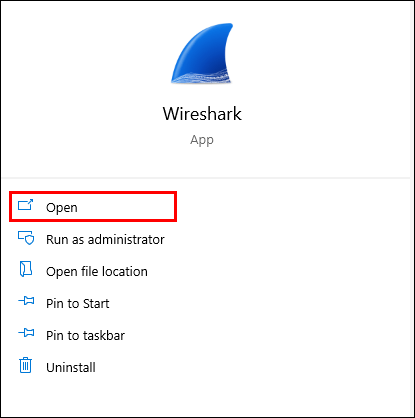
- Åpne Wireshark.
- Trykk på Ta opp.
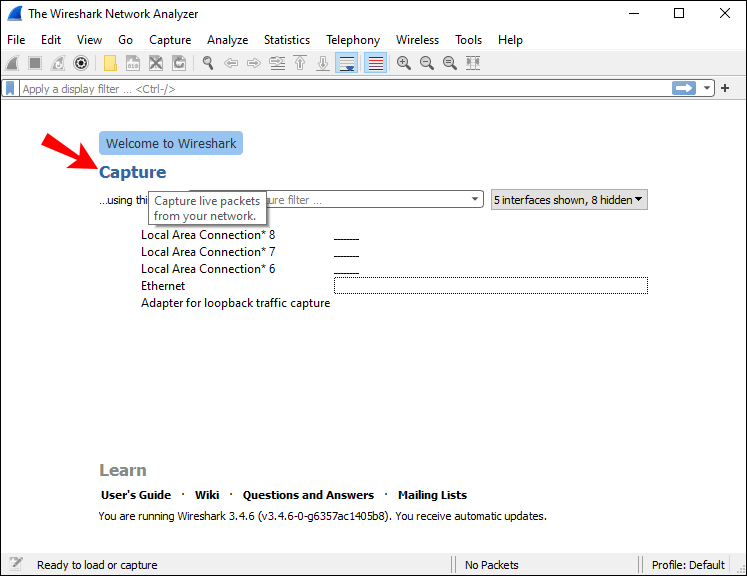
- Trykk på Grensesnitt. Du vil nå se et popup-vindu på skjermen.
- Velg grensesnittet. Du vil sannsynligvis analysere trafikken som går gjennom Ethernet-driveren din.
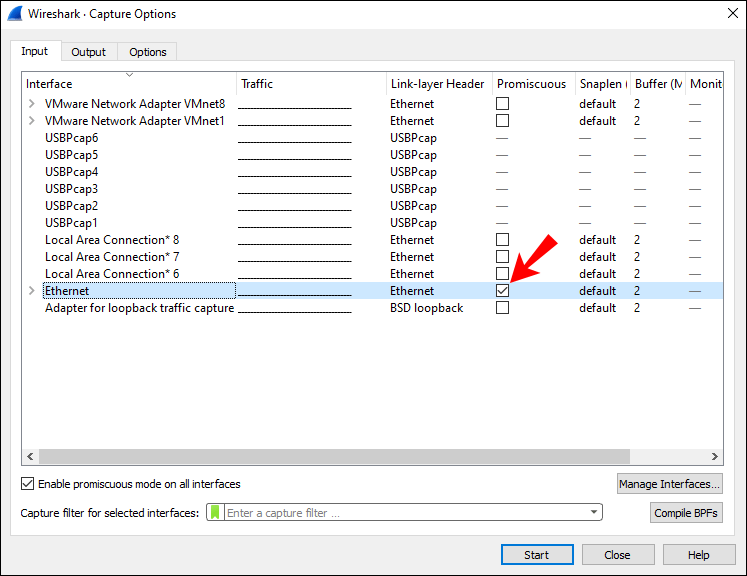
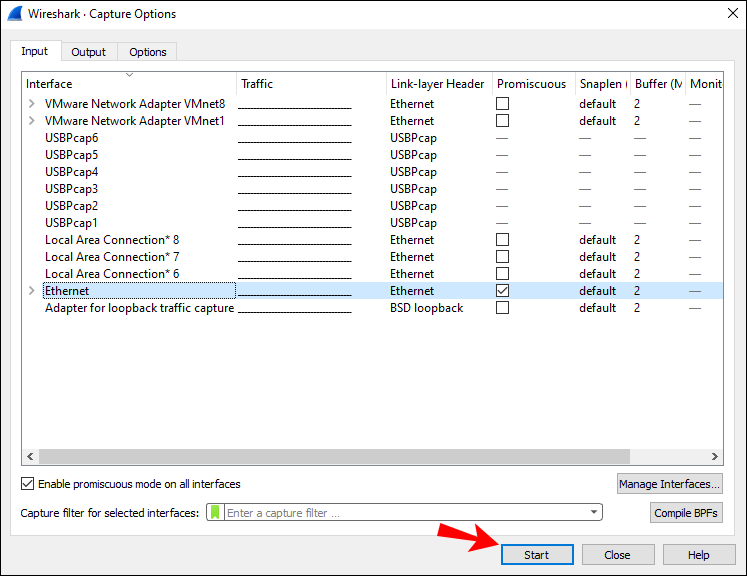
- Når du har valgt grensesnittet, trykker du på Start eller trykker på Ctrl + E.
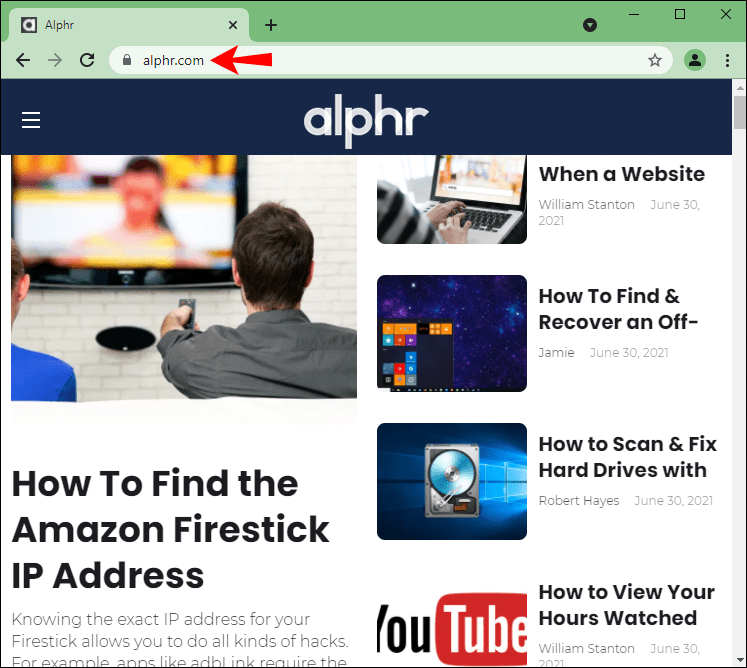
- Gå nå tilbake til nettleseren din og besøk URL-en du vil fange trafikk fra.
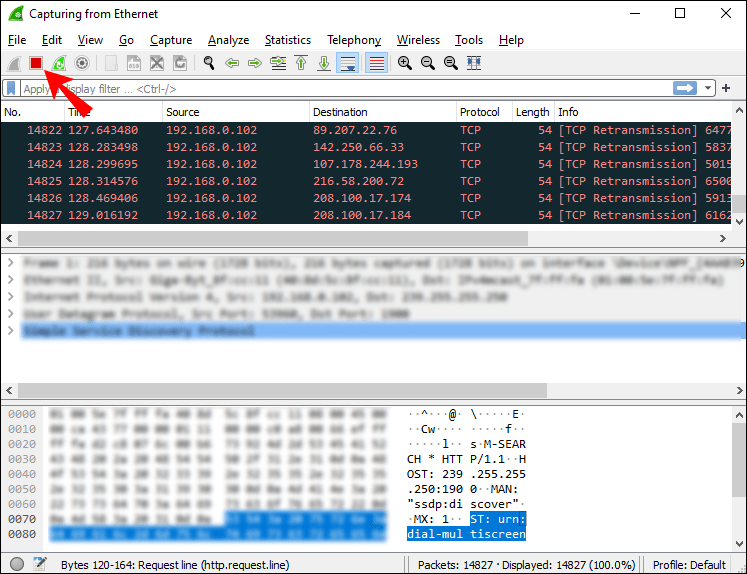
- Når du er ferdig, slutt å fange trafikk. Gå tilbake til Wireshark og trykk på Ctrl + E.
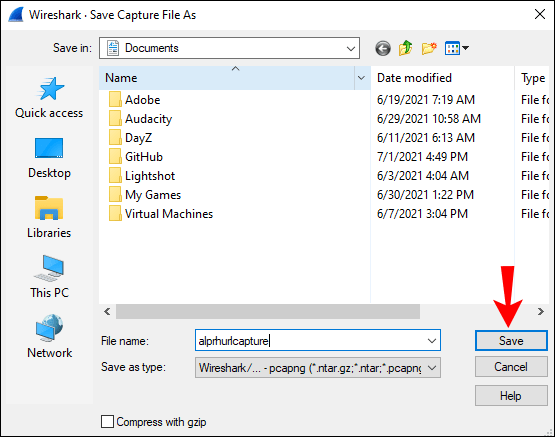
- Lagre den fangede trafikken. Hvis du har nettverksproblemer og ønsker å sende den fangede trafikken til støtte, lagrer du den i en *.pcap-formatfil.
Fange pakker i Wireshark
I tillegg til å fange opp http-trafikk, kan du fange opp alle nettverksdataene du trenger i Wireshark. Slik kan du gjøre dette:
- Åpne Wireshark.
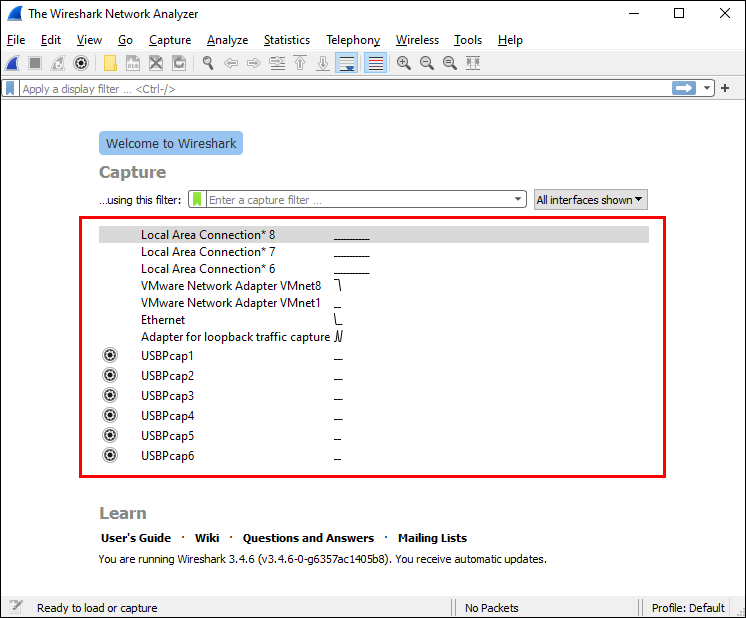
- Du vil se en liste over tilgjengelige nettverkstilkoblinger du kan undersøke. Velg den du er interessert i. Hvis du vil, kan du analysere flere nettverkstilkoblinger samtidig ved å trykke Shift + Venstre-klikk.
- Nå kan du begynne å fange pakker. Du kan gjøre dette på flere måter: Den første er ved å trykke på haifinneikonet øverst til venstre. Den andre er å trykke på Capture og deretter trykke på Start. Den tredje måten å begynne å fange på er ved å trykke på Ctrl + E.
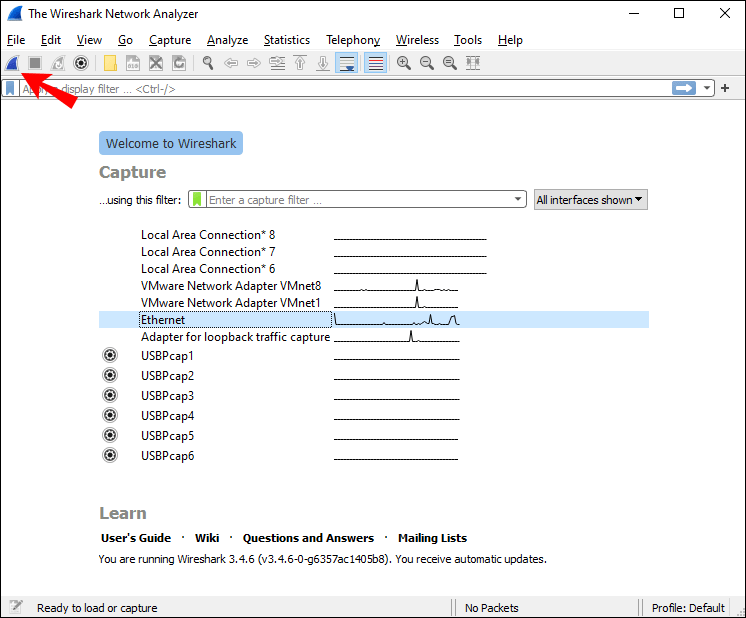
Under fangst vil Wireshark vise alle de fangede pakkene i sanntid. Når du er ferdig med å fange pakker, kan du bruke de samme knappene/snarveiene for å slutte å fange.
hvordan du sender bilde bak tekst i Google Docs
Wireshark-filtre
En av grunnene til at Wireshark er en av de mest kjente protokollanalysatorene i dag, er dens evne til å bruke forskjellige filtre på de fangede pakkene. Wireshark-filtre kan deles inn i fangst- og visningsfiltre.
Fangefiltre
Disse filtrene brukes før datafangst. Hvis Wireshark fanger opp data som ikke samsvarer med filtrene, vil den ikke lagre dem, og du vil ikke se dem. Så hvis du vet hva du leter etter, kan du bruke fangstfiltre for å begrense søket.
Her er noen av de mest brukte fangstfiltrene du kan bruke:
- vert 192.168.1.2 – Fang opp all trafikk knyttet til 192.168.1.2.
- port 443 – Fang opp all trafikk knyttet til port 443.
- port ikke 53 – Fang opp all trafikk bortsett fra den som er knyttet til port 53.
Vis filtre
Avhengig av hva du analyserer, kan de fangede pakkene dine være svært vanskelige å gå gjennom. Hvis du vet hva du leter etter, eller hvis du vil begrense søket og ekskludere dataene du ikke trenger, kan du bruke visningsfiltre.
Her er noen av visningsfiltrene du kan bruke:
- http – Hvis du har fanget opp en rekke forskjellige pakker, men du bare vil se den http-baserte trafikken, kan du bruke dette visningsfilteret, og Wireshark vil vise deg bare disse pakkene.
- http.response.code == 404 – Hvis du har problemer med å laste inn enkelte nettsider, kan dette filteret være nyttig. Hvis du bruker det, vil Wireshark bare vise pakkene der 404: Side ikke funnet var et svar.
Det er viktig å merke seg forskjellen mellom fangst- og visningsfiltre. Som du har sett, bruker du fangstfiltre før, og viser filtre etter fangst av pakker. Med fangstfiltre forkaster du alle pakker som ikke passer til filtrene. Med visningsfiltre forkaster du ikke noen pakker. Du skjuler dem bare fra listen i Wireshark.
Ytterligere Wireshark-funksjoner
Selv om fangst og filtrering av pakker er det som gjør Wireshark berømt, tilbyr den også forskjellige alternativer som kan gjøre filtrering og feilsøking enklere, spesielt hvis du er ny på dette.
Fargealternativ
Du kan fargelegge pakker i pakkelisten i henhold til forskjellige visningsfiltre. Dette lar deg legge vekt på pakkene du vil analysere.
Det er to typer fargeregler: midlertidig og permanent. Midlertidige regler brukes bare til du lukker programmet, og permanente regler lagres til du endrer dem tilbake.
Du kan laste ned eksempler på fargeregler her , eller du kan lage din egen.
Promiskuøs modus
Wireshark fanger opp trafikk som kommer til eller fra enheten der den kjører. Ved å aktivere den promiskuøse modusen, er du i stand til å fange opp mesteparten av trafikken på ditt LAN.
Kommandolinje
Hvis du kjører systemet ditt uten et GUI (grafisk brukergrensesnitt), kan du bruke Wiresharks kommandolinjegrensesnitt. Du kan fange opp pakker og gjennomgå dem på en GUI.
Statistikk
Wireshark tilbyr en statistikkmeny du kan bruke til å analysere fangede pakker. Du kan for eksempel se filegenskaper, analysere trafikk mellom to IP-adresser osv.
Vanlige spørsmål
Hvordan leser jeg dataene som er fanget i WireShark?
Når du er ferdig med å fange pakker, vil Wireshark vise dem alle i en pakkelisterute. Hvis du vil fokusere på en spesifikk fangst, dobbeltklikker du på den, og du kan lese mer informasjon om den.
Du kan velge å åpne en bestemt fangst i et eget vindu for enklere analyse:
1. Velg pakken du vil lese.
hvordan du avbryter tenne ubegrenset abonnement
2. Høyreklikk på den.
3. Trykk på Vis.
4. Trykk på Vis pakke i nytt vindu.
Her er noen detaljer fra pakkelisteruten som vil hjelpe deg med å lese fangst:
1. No. – Nummeret til en fanget pakke.
2. Tid – Dette viser deg når pakken ble fanget med hensyn til når du begynte å fange. Du kan tilpasse og justere verdien i Innstillinger-menyen.
3. Kilde – Dette er opprinnelsen til en fanget pakke i form av en adresse.
4. Destinasjon – Destinasjonsadressen til en fanget pakke.
5. Protokoll – Typen av en innhentet pakke.
6. Lengde – Dette viser lengden på en fanget pakke. Dette uttrykkes i byte.
7. Info – Tilleggsinformasjon om en fanget pakke. Hvilken type informasjon du ser her, avhenger av typen pakke som fanges opp.
når jeg klikker på startmenyen skjer ingenting
Alle kolonnene ovenfor kan begrenses ved bruk av visningsfiltre. Avhengig av hva du er interessert i, kan du tolke Wireshark-opptak enklere og raskere ved å bruke forskjellige filtre.
I en verden av fisk, Vær en Wireshark
Nå har du lært hvordan du fanger http-trafikk i Wireshark, sammen med nyttig informasjon om programmet. Hvis du vil inspisere nettverket ditt, feilsøke problemer eller sikre at alt er i orden, er Wireshark det rette verktøyet for deg. Det er enkelt å bruke og tolke, og det er gratis.
Har du brukt Wireshark før? Fortell oss i kommentarfeltet nedenfor.








